Cara Mencegah Ancaman php2shell di Server VPS Linux dan Membatasi Akses Eksekusi
Serangan php2shell mengubah skrip PHP menjadi akses terminal server Linux. Pelajari cara mengamankan VPS Anda dari ancaman webshell dan reverse shell.
Bagi pengelola server dan pemilik aplikasi web berbasis PHP, menjaga keamanan sistem operasi dari penyusupan berkas berbahaya adalah tugas yang berkelanjutan. Salah satu vektor serangan yang kerap dihadapi oleh tim teknis Flaz Cloud adalah teknik yang dikenal sebagai php2shell, yaitu metode di mana peretas memanfaatkan celah aplikasi untuk mengubah eksekusi skrip PHP menjadi akses terminal (shell) interaktif di sistem operasi Linux.
Memahami cara mencegah php2shell di server vps sangat penting sebelum aplikasi web Anda mengalami kompromi data. Ketika penyerang berhasil mengeksekusi shell pada server, mereka tidak hanya memiliki kendali terhadap file website, tetapi juga dapat membaca kredensial database, mengubah konfigurasi virtual host, hingga menjalankan bot berbahaya. Artikel ini membahas cara kerja ancaman php2shell, bagaimana proses eksekusi perintah sistem berlangsung, serta langkah teknis untuk mengunci server VPS Linux Anda agar terlindung dari akses shell tidak sah.
Cara Kerja Eksploitasi php2shell pada Server Web
Istilah php2shell merujuk pada rangkaian teknik penyerang dalam mengeksploitasi fungsi pemanggilan sistem operasi yang ada di dalam interpreter PHP.
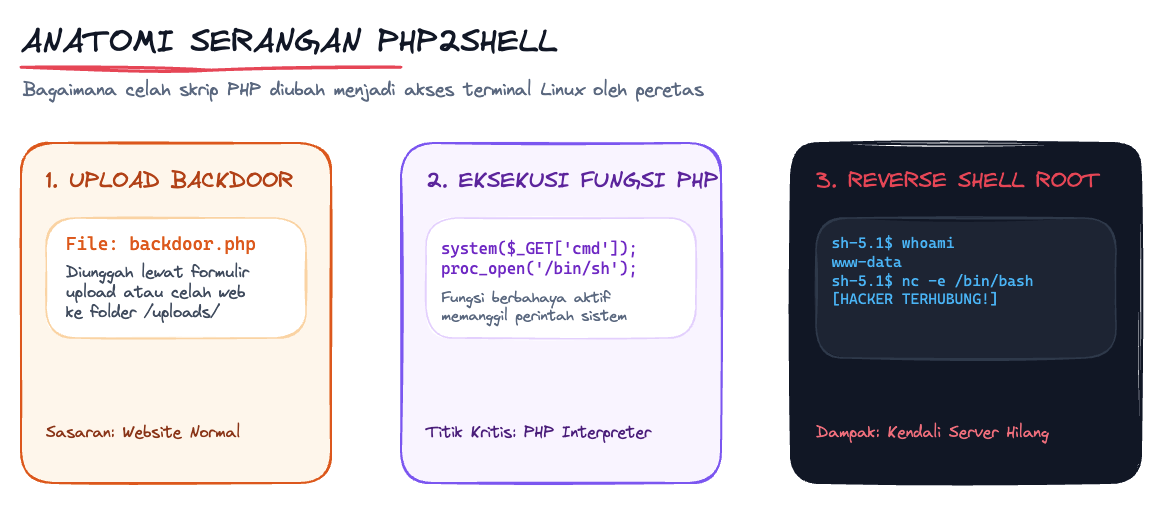
Alur eksploitasi ini umumnya berlangsung melalui beberapa tahapan teknis:
- Penyusupan Berkas Melalui Celah Upload atau RCE: Penyerang mencari formulir upload file yang tidak memvalidasi ekstensi dan tipe MIME secara ketat, atau memanfaatkan celah Remote Code Execution (RCE) pada pustaka aplikasi pihak ketiga untuk menaruh berkas skrip PHP berbahaya.
- Penggunaan Webshell sebagai Pintu Masuk Awal: Berkas yang diunggah bertindak sebagai webshell, yaitu antarmuka berbasis web yang memungkinkan penyerang mengirimkan baris perintah Linux melalui parameter HTTP (seperti
GETatauPOST). - Peningkatan Akses Menjadi Reverse Shell: Untuk mendapatkan kendali penuh layaknya sesi SSH, penyerang menjalankan fungsi soket jaringan di dalam PHP yang menyambungkan input dan output terminal server (
/bin/shatau/bin/bash) langsung ke komputer penyerang.
Ketika koneksi reverse shell terbentuk, penyerang memiliki akses interaktif dengan hak akses pengguna web server (biasanya www-data atau nginx), yang kemudian dapat dimanfaatkan untuk mencari celah eskalasi hak akses (privilege escalation) menuju root.
Fungsi Berbahaya PHP yang Sering Disalahgunakan
PHP secara bawaan menyediakan beberapa fungsi bawaan untuk berinteraksi dengan sistem operasi yang sering menjadi sasaran eksploitasi skrip webshell:
system()danpassthru(): Menjalankan perintah shell sistem operasi dan langsung mencetak hasil output ke layar browser.exec()danshell_exec(): Menjalankan perintah Linux dan mengembalikan hasilnya dalam bentuk teks string atau array data.proc_open()danpopen(): Membuka proses dua arah yang memungkinkan skrip mengirim dan membaca data melalui pipa komunikasi (pipe), yang sering dipakai untuk membuat reverse shell.
Jika fungsi-fungsi di atas dibiarkan aktif tanpa pengawasan ketat, satu celah keamanan kecil pada baris kode aplikasi sudah cukup untuk membuka pintu bagi penyerang mengeksekusi perintah terminal server Anda.
Langkah Pengamanan Server untuk Mencegah php2shell
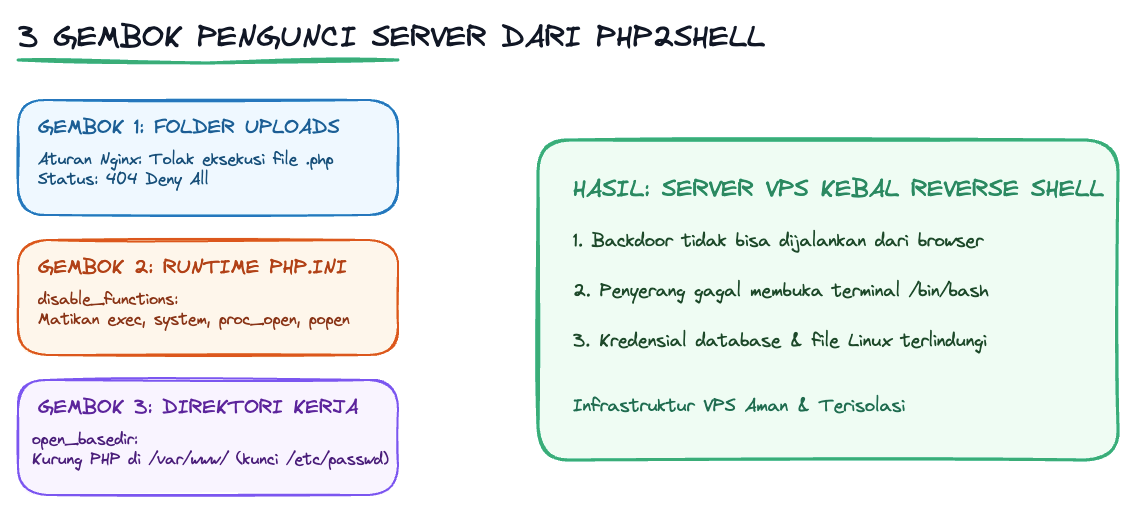
Untuk melindungi server dari ancaman webshell dan reverse shell, Anda perlu menerapkan strategi pengamanan berlapis di tingkat konfigurasi PHP runtime dan web server.
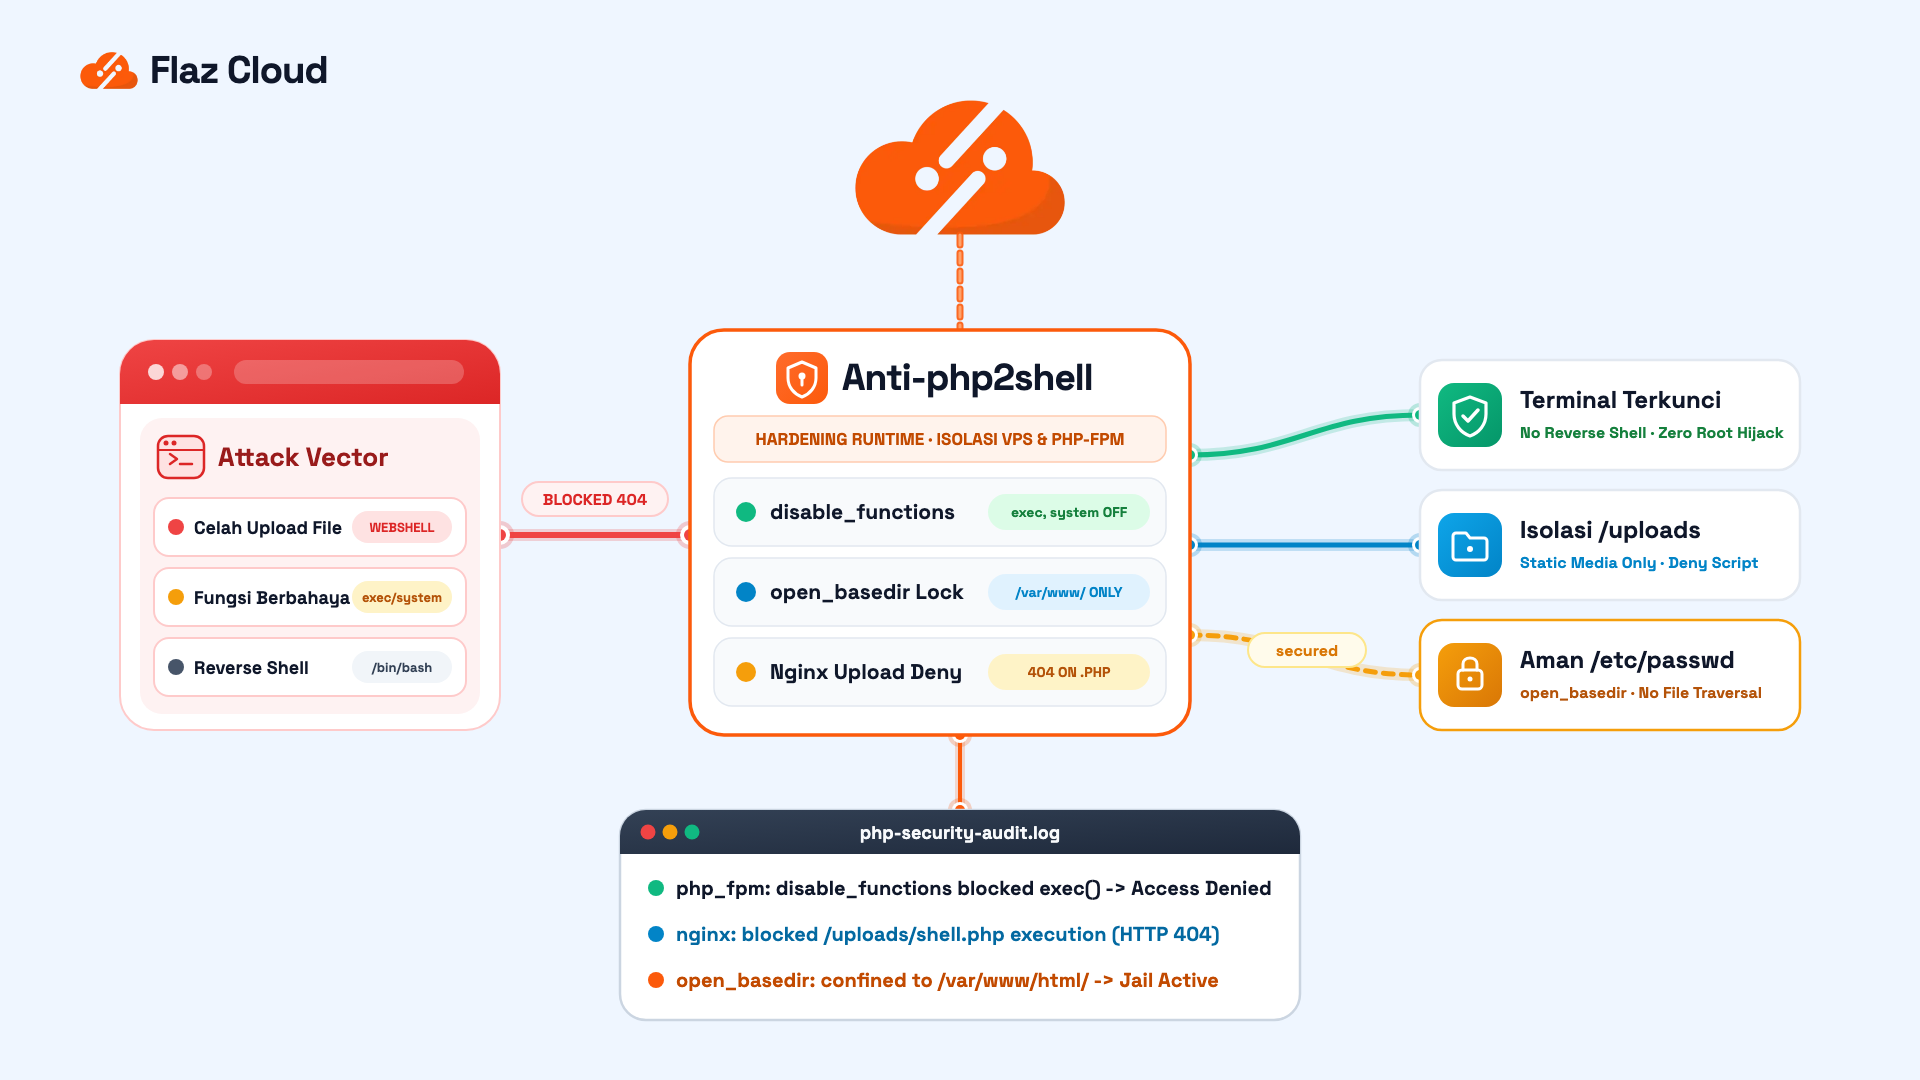
Menonaktifkan Fungsi Eksekusi Perintah Sistem di php.ini
Langkah awal yang perlu dilakukan adalah mematikan fungsi pemanggilan sistem yang tidak dibutuhkan oleh aplikasi web normal. Buka file konfigurasi php.ini pada server Anda:
sudo nano /etc/php/8.2/fpm/php.ini
Cari direktif disable_functions dan tambahkan daftar fungsi berbahaya berikut:
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,curl_exec,curl_multi_exec,parse_ini_file,show_source
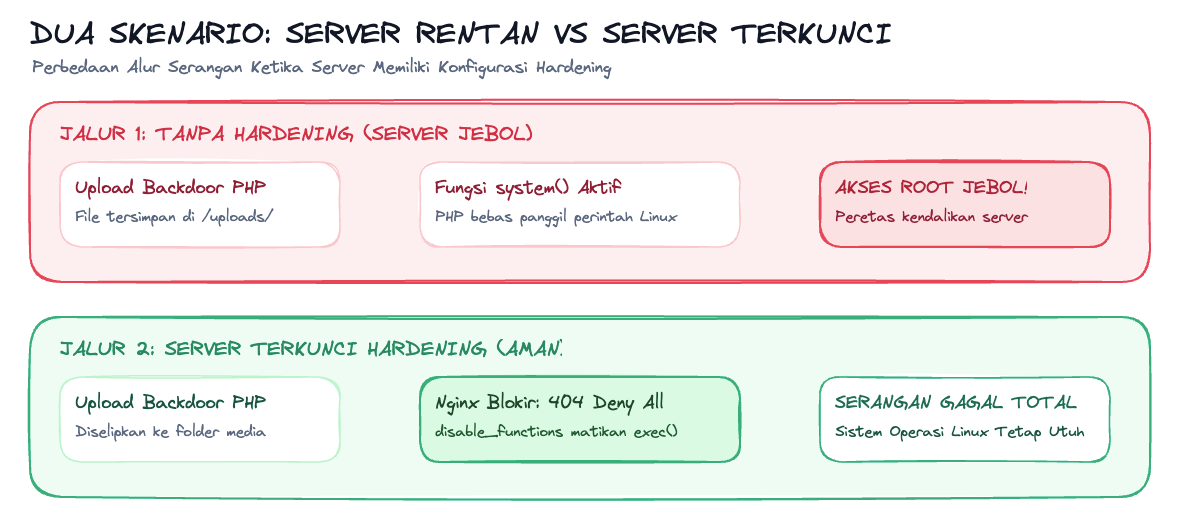
Setelah memperbarui daftar fungsi di atas, simpan file dan muat ulang service PHP-FPM Anda. Dengan mematikan fungsi-fungsi ini, skrip webshell yang berhasil diunggah penyerang tidak akan dapat menjalankan perintah Linux pada sistem operasi.
Mengisolasi Direktori Web Menggunakan open_basedir
Secara default, proses PHP dapat membaca file di luar folder root website selama izin akses sistem berkas mengizinkannya. Untuk mencegah penyerang mengintip file sistem seperti /etc/passwd atau file konfigurasi situs lain di server yang sama, aktifkan direktif open_basedir.
Tambahkan batasan direktori kerja pada file pool PHP-FPM Anda:
php_admin_value[open_basedir] = /var/www/html/domainanda.com/:/tmp/
Konfigurasi ini memastikan bahwa seluruh operasi pembacaan dan penulisan file oleh interpreter PHP dikurung secara ketat di dalam folder website Anda dan folder sementara sistem saja.
Mematikan Eksekusi PHP pada Folder Upload Publik
Sebagian besar serangan webshell masuk melalui folder tempat penyimpanan berkas media pengguna, seperti folder /uploads atau /assets. Folder-folder ini seharusnya hanya berfungsi menyimpan file gambar, dokumen, atau video statis, dan tidak boleh mengeksekusi skrip program.
Jika Anda menggunakan web server Nginx, tambahkan blok lokasi berikut ke dalam konfigurasi virtual host Anda:
location ~* /(?:uploads|files|media)/.*\.php$ {
deny all;
return 404;
}
Aturan ini menginstruksikan Nginx untuk langsung menolak dan mengembalikan status 404 jika ada permintaan yang mencoba menjalankan file berekstensi .php dari dalam folder upload.
Mendeteksi Keberadaan Webshell pada Server VPS
Jika Anda mencurigai adanya aktivitas mencurigakan atau lonjakan komputasi di server, lakukan pemeriksaan berkas secara berkala melalui terminal SSH.
Memeriksa File yang Baru Saja Berubah
Gunakan perintah bawaan Linux find untuk mencari file PHP yang mengalami modifikasi dalam 48 jam terakhir di dalam folder web:
find /var/www/html/ -type f -name "*.php" -mtime -2
Anda juga dapat mencari berkas yang memuat pemanggilan fungsi sensitif menggunakan perintah grep:
grep -rnw '/var/www/html/' -e 'base64_decode' -e 'eval(' -e 'system('
Memeriksa Catatan Akses dan Proses Jaringan
Periksa apakah ada alamat IP luar yang mengakses file asing secara berulang melalui file log web server. Panduan membaca catatan sistem secara lengkap dapat Anda pelajari melalui panduan cara membaca file log VPS Linux.
Selain itu, periksa apakah ada koneksi jaringan keluar yang mencurigakan menggunakan perintah ss -tulpn atau lsof -i. Jika terdapat koneksi yang terhubung ke IP publik asing dari user www-data, segera hentikan proses tersebut dengan perintah kill -9. Pemantauan proses secara aktif ini selaras dengan arahan dalam tips monitoring server VPS Linux dan panduan mendiagnosis penyebab error 500 pada server VPS.
Mengamankan Infrastruktur Server Bersama Flaz Cloud
Mencegah eksploitasi tingkat sistem seperti php2shell menuntut kontrol penuh atas lingkungan server, mulai dari konfigurasi PHP runtime, isolasi proses pengguna, hingga firewall jaringan.
Dengan menggunakan server VPS NVMe dari Flaz Cloud, Anda memiliki akses root penuh berbasis virtualisasi KVM. Kendali penuh ini memungkinkan Anda menyesuaikan konfigurasi keamanan kernel, mengatur batasan file php.ini, dan menerapkan cara mengamankan server VPS Linux secara berlapis tanpa dibatasi oleh aturan global lingkungan shared hosting.
Jika Anda membutuhkan saran teknis terkait audit keamanan konfigurasi PHP atau ingin memastikan server aplikasi Anda terlindungi dari risiko webshell, tim support teknis di Flaz Cloud siap membantu memeriksa konfigurasi infrastruktur Anda.
FAQ Teknis
1. Apa perbedaan utama antara webshell biasa dengan reverse shell pada teknik php2shell?
Webshell biasa beroperasi melalui antarmuka web, di mana setiap perintah dikirimkan lewat permintaan HTTP satu per satu dan responsnya ditampilkan di halaman browser. Sementara itu, reverse shell membuka koneksi jaringan langsung dari server target ke port listener penyerang, menghasilkan sesi terminal interaktif dua arah tanpa bergantung pada antarmuka web browser.
2. Apakah menonaktifkan fungsi exec dan system di php.ini sudah cukup menghentikan webshell?
Menonaktifkan kedua fungsi tersebut sangat membantu mempersempit ruang gerak penyerang, tetapi belum mencakup seluruh celah. Penyerang masih dapat menggunakan fungsi alternatif seperti proc_open, passthru, atau memanfaatkan pustaka ekstensi seperti pcntl dan curl jika tidak dibatasi. Oleh karena itu, penonaktifan fungsi wajib dipadukan dengan aturan open_basedir dan pemblokiran eksekusi di folder upload.
3. Mengapa folder penyimpanan upload tidak boleh diizinkan mengeksekusi skrip PHP?
Folder upload dirancang sebagai area penerima file dinamis dari publik. Jika folder ini memiliki izin untuk mengeksekusi file PHP, penyerang yang berhasil menyelipkan file skrip berbahaya dengan teknik bypass ekstensi dapat langsung memanggil file tersebut lewat browser untuk mengaktifkan webshell.
4. Bagaimana cara mengidentifikasi apakah sebuah skrip webshell disamarkan sebagai file gambar?
Periksa integritas file menggunakan perintah file -i <nama-file> di terminal Linux untuk melihat tipe MIME asli berkas. Selain itu, buka isi file dan periksa apakah terdapat tag pembuka <?php atau kode terenkode base64_decode di dalam header berkas gambar tersebut.
5. Apa langkah darurat yang harus diambil jika server terindikasi terkena webshell?
Langkah darurat awal adalah mengisolasi server dengan mematikan service web server sementara (systemctl stop nginx atau apache2). Periksa dan hentikan seluruh proses latar belakang yang mencurigakan milik user web, lakukan pencadangan data bersih, cari berkas yang dimodifikasi melalui file log, ubah seluruh kredensial database dan SSH, lalu aktifkan kembali server dengan konfigurasi disable_functions yang telah diperketat.